5 اشتباه رایج در راهاندازی فایروال و روش جلوگیری از آنها (راهنمای تخصصی 2026)
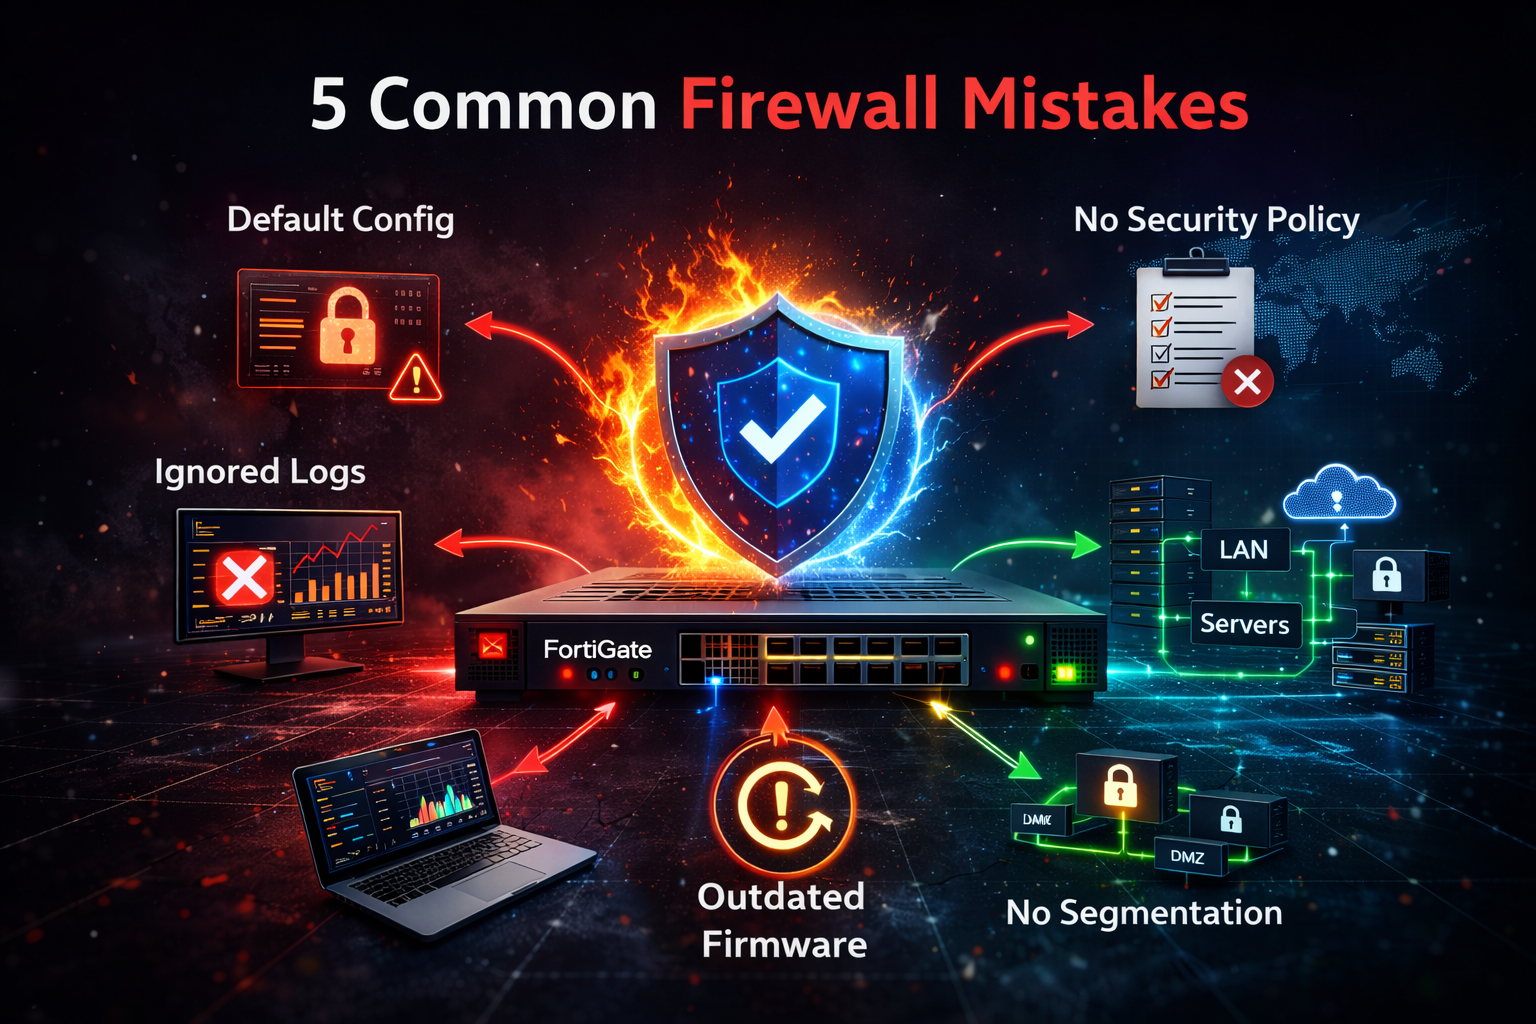
فایروال، قلب امنیت شبکه سازمانی است — اما تنها داشتن فایروال هرگز امنیت واقعی ایجاد نمیکند. بیش از ۷۰٪ نفوذهای سازمانی به دلیل پیکربندی اشتباه فایروال، ضعف سیاستهای امنیتی و عدم بررسی لاگها اتفاق میافتد.
به بیان ساده:
❗ فایروال اشتباه پیکربندیشده = یک دروازه باز برای مهاجمان
بسیاری از شرکتها، مخصوصاً کسبوکارهای کوچک و متوسط، فایروال را نصب میکنند اما:
- تنظیمات پیشفرض را تغییر نمیدهند
- سیاست امنیتی مشخصی ندارند
- لاگها را تحلیل نمیکنند
- از قابلیتهای NGFW مثل IPS و SSL Inspection استفاده نمیکنند
نتیجه؟ ضعف امنیتی، اختلال شبکه و در نهایت افزایش ریسک حملات سایبری.
در این مقاله بهصورت تخصصی و عملی بررسی میکنیم که ۵ اشتباه رایج در تنظیم فایروال چیست و چگونه میتوانید آنها را در فایروالهایی مانند FortiGate و Sophos XGS اصلاح کنید تا امنیت شبکه به سطح استانداردهای ۲۰۲۵ برسد.
اشتباه شماره ۱: اعتماد به تنظیمات پیشفرض فایروال
بزرگترین دام امنیتی در سازمانها، استفاده از Default Configuration است. تنظیمات پیشفرض صرفاً برای کارکرد اولیه دستگاه هستند؛ نه امنیت سازمان شما.
پیامدهای این اشتباه
- باز بودن پورتهای حساس و غیرضروری
- سیاستهای دسترسی بسیار آزاد (Open Access)
- عدم فعالسازی قابلیتهای اصلی فایروال
- امکان دور زدن فایروال توسط کاربران و برنامهها
- افزایش Attack Surface و احتمال نفوذ
تنظیمات پیشفرض تقریباً در همه برندها ضعیفاند — از جمله Fortinet، Sophos، Cisco، Palo Alto.
راهحلهای تخصصی و عملی
۱. بازبینی کامل تنظیمات پس از نصب
بلافاصله بعد از راهاندازی:
- Ruleها
- Profiles
- Services
- NAT Policies
- پورتهای باز
را بررسی و شخصیسازی کنید.
۲. سیاست طلایی “Default Deny”
هر ترافیکی که اجازه نداشته باشد باید مسدود شود. این سیاست مهمترین ستون امنیت شبکه است و از اصول بهترین روشهای پیکربندی فایروال محسوب میشود.
۳. فعالسازی پروفایلهای امنیتی NGFW
در FortiGate فعال کنید:
- IPS
- Web Filter
- Application Control
- Antivirus
- SSL Inspection
در Sophos XGS فعال کنید:
- IPS
- Threat Protection
- Zero-Day Protection
- Web Filtering
- Application Control
۴. ثبت و تاریخچه تغییرات (Change Log)
هیچ Rule نباید ناشناس باشد. مستندسازی باعث جلوگیری از اشتباهات آینده میشود.
اشتباه شماره ۲: نبود سیاست امنیتی مکتوب (Security Policy)
داشتن فایروال بدون سیاست امنیتی، مثل داشتن ماشین بدون قوانین رانندگی است. اگر سیاست مشخصی نباشد، هر مدیر یا تکنسین طبق سلیقه و سبک خود Rule ایجاد میکند و شبکه بعد از مدتی تبدیل میشود به:
- مجموعهای از Ruleهای تکراری
- دسترسیهای ناامن
- سیاستهای بدون منطق
- اختلال در سرویسها
پیامدهای نداشتن Security Policy
- نبود استاندارد واحد برای ایجاد Rule
- افزایش احتمال خطاهای انسانی
- ایجاد مسیرهای مخفی و غیرمجاز در شبکه
- کاهش دید مدیر شبکه روی ترافیک
- دشواری در بررسی حملات و Incident Response
راهحلهای حرفهای
۱. تدوین سند Security Policy
این سند باید شامل موارد زیر باشد:
- چه کسانی اجازه ایجاد Rule دارند؟
- چه کسانی دسترسی تغییر یا حذف Rule دارند؟
- چه پورتهایی همیشه بسته باشند؟
- چه شبکههایی نیاز به Segmentation دارند؟
- چه Logهایی باید ثبت شوند؟
۲. استفاده از نقشها (RBAC)
در فایروالها نقشهای مختلف ایجاد کنید:
- Admin
- Auditor
- Analyst
- Read-Only
برای جلوگیری از دستکاریهای ناخواسته ضروری است.
۳. بازبینی دورهای قوانین
حداقل هر ۹۰ روز یکبار:
- Ruleهای تکراری حذف شوند
- Ruleهای قدیمی تمیز شوند
- پورتهای غیرضروری بسته شوند
این کار سخت اما حیاتی است.
اشتباه شماره ۳: نادیده گرفتن لاگها و گزارشهای فایروال
یکی از خطرناکترین اشتباهات در مدیریت امنیت شبکه این است که مدیران شبکه، لاگها و گزارشها را فعال نمیکنند یا آنها را بررسی نمیکنند. لاگها در واقع «چشم فایروال» هستند.
بدون تحلیل لاگ، شما:
- نمیدانید چه کسی از کجا وارد شبکه شده
- نمیدانید چه حملهای در حال انجام است
- نمیدانید کدام Rule درست کار نمیکند
- نمیدانید کدام سیستم آلوده شده
به همین دلیل، سازمانهایی که لاگها را بررسی نمیکنند، معمولاً ماهها دیرتر از حمله باخبر میشوند.
پیامدهای نادیده گرفتن لاگها
- حملات تدریجی (Slow Attack) بدون شناسایی باقی میمانند
- مشکلات Ruleها و پیکربندی دیر شناسایی میشود
- هشدارهای حمله (Alert) اصلاً دیده نمیشوند
- امکان بررسی Incident Response از بین میرود
- ریسک نفوذ داخلی (Insider Threat) افزایش مییابد
راهحلهای حرفهای
۱. فعالسازی Logging در تمام Ruleهای کلیدی
مخصوصاً برای Ruleهای زیر:
- ترافیک ورودی (Inbound)
- ترافیک DMZ
- VPN
- ترافیک اینترنت کاربران داخلی
- ترافیک بلاکشده (Blocked Traffic)
2. استفاده از ابزارهای مانیتورینگ امنیتی
در فایروالهای سازمانی:
FortiGate:
- FortiAnalyzer
- FortiView
- Security Fabric Analytics
Sophos XGS:
- Sophos Central Firewall Reporting (CFR)
- Threat Analysis Center
این ابزارها دید ۳۶۰ درجهای از ترافیک میدهند.
۳. تنظیم هشدارهای خودکار (Alert)
هشدارها باید در شرایط زیر فعال باشند:
- Bruteforce Login
- Port Scan
- Botnet Activity
- DoS / DDoS
- ترافیک غیرمعمول کاربران
- افزایش ترافیک یک پروتکل خاص
۴. ارسال گزارشها برای مدیر شبکه
تنظیم کنید که گزارشها:
- روزانه
- هفتگی
- ماهانه
به ایمیل مدیر شبکه ارسال شوند.
اشتباه شماره ۴: بهروزرسانی نکردن فریمور (Firmware) فایروال
فریمور فایروال مثل سیستمعامل دستگاه است. اگر آپدیت نشود، فایروال:
- در برابر حملات جدید بیدفاع میماند
- عملکردش کند یا ناپایدار میشود
- قابلیتهای NGFW بهروز نمیشوند
- با سرویسهای جدید ناسازگار میشود
طبق گزارش Fortinet و Sophos، بیش از ۴۰٪ حملات موفق روی دستگاههایی انجام میشود که بیش از یک سال آپدیت نشدهاند.
پیامدهای آپدیت نکردن فایروال
- باقی ماندن آسیبپذیریهای مهم بدون Patch
- مشکلات سازگاری با سیستمهای جدید
- افت کارایی IPS و AV
- کاهش پایداری دستگاه
- باز شدن راه حملات Zero-Day
راهحل حرفهای
۱. بهروزرسانی دورهای (سهماهه) فریمور
حداقل هر ۳ ماه یک بار نسخه جدید را نصب کنید.
۲. بررسی Release Notes
ببینید در نسخه جدید:
- چه مشکلاتی رفع شده؟
- چه قابلیتهایی اضافه شده؟
- چه باگهایی برطرف شده؟
۳. گرفتن بکاپ قبل از آپدیت
هیچوقت آپدیت Firmware را بدون Backup انجام ندهید.
۴. آپدیت مرحلهای در شبکههای بزرگ
در شبکههای Enterprise، آپدیت باید طبق این ترتیب انجام شود:
- دستگاه Backup
- دستگاه Standby
- دستگاه Active
(در HA Cluster این روش استاندارد است.)
اشتباه شماره ۵: نبود تفکیک شبکه (Network Segmentation)
این اشتباه یکی از کشندهترین اشتباهات امنیتی است. وقتی تمام سرورها، کاربران، مهمانها و دستگاهها در یک شبکه قرار بگیرند، نفوذ به یک سیستم یعنی نفوذ به کل شبکه.
Network Segmentation میگوید:
“هر بخش از شبکه باید فقط به همان بخشی دسترسی داشته باشد که نیاز دارد.”
پیامدهای نبود Segmentation
- گسترش سریع بدافزار در کل شبکه
- عدم امکان کنترل ترافیک داخلی
- دشواری شناسایی حملات داخلی
- افزایش ریسک آلودگی متقاطع (Cross Infection)
- نبود کنترل مناسب روی دسترسیها
راهحلهای عملی
۱. تقسیم شبکه به Zoneهای اصلی
- LAN اصلی
- Guest
- DMZ
- Servers
- Management
- VoIP
- CCTV
۲. ایجاد ACL و Ruleهای مجزا برای هر Zone
مثلاً:
Guest → فقط اینترنت
LAN → دسترسی محدود به سرورها
DMZ → فقط به سرویسهای مشخص
۳. استفاده از VLAN
در شبکههای متوسط و بزرگ، VLAN بهترین ابزار Segmentation است.
۴. کنترل دسترسی داخلی با Micro-Segmentation
در فایروالهای پیشرفته مثل FortiGate و Palo Alto قابل اجرا است.
نکات حرفهای تکمیلی برای جلوگیری از خطاهای امنیت شبکه
حتی اگر فایروال شما بهدرستی نصب شده باشد، رعایت چند نکته کلیدی باعث میشود شبکه همیشه در بالاترین سطح امنیت باقی بماند. این موارد اغلب توسط مدیران شبکه نادیده گرفته میشود اما در استانداردهای امنیتی ۲۰۲۵ ضروری هستند.
نکته ۱: تست تغییرات پس از ایجاد Rule
هر تغییری—even کوچک—میتواند روی چندین سرویس تأثیر بگذارد. پس از ایجاد یا ویرایش Rule، موارد زیر را بررسی کنید:
- دسترسی کاربران
- صحت عملکرد سرویسها
- عدم باز شدن دسترسی غیرمجاز
- عدم افت سرعت یا اختلال در ترافیک
نکته ۲: استفاده از ابزارهای تست امنیتی
ابزارهایی مثل:
- Nmap
- OpenVAS
- Qualys
- Firewall Analyzer Tools
به شما کمک میکند:
- پورتهای باز اضافه را شناسایی کنید
- خطاهای فایروال را پیدا کنید
- مسیرهای ناامن (Misconfiguration) را کشف کنید
نکته ۳: بازبینی دورهای Ruleها
حداقل هر ۹۰ روز یکبار:
- Ruleهای قدیمی را حذف
- Ruleهای تکراری را یکپارچه
- Ruleهای اشتباه را اصلاح
کنید. این کار یکی از مهمترین اقداماتی است که امنیت پایدار ایجاد میکند.
نکته ۴: استفاده از فایروال مناسب اندازه سازمان
یک شرکت کوچک با ۲۰ کاربر نیاز به فایروال Enterprise ندارد. و یک شرکت ۲۰۰ کاربره نمیتواند به یک فایروال ساده اکتفا کند.
بهترین برندها برای سازمانها در ایران:
این دو برند تمام قابلیتهای NGFW را با کارایی بالا ارائه میدهند.
نکته ۵: آموزش دورهای تیم IT
خطاهای فایروال بیشتر از اینکه فنی باشند، خطای انسانی هستند. پس آموزش تیم IT ضروری است:
- اصول پیکربندی فایروال
- کار با IPS و Web Filter
- تحلیل لاگها
- روشهای پاسخ به حادثه (Incident Response)
چکلیست نهایی جلوگیری از اشتباهات در تنظیم فایروال
- ✔ تنظیمات پیشفرض را حذف و شخصیسازی کنید
- ✔ سیاست “Default Deny” را فعال کنید
- ✔ از IPS، Web Filter، Application Control و SSL Inspection استفاده کنید
- ✔ لاگها را فعال، ذخیره و تحلیل کنید
- ✔ هشدارهای حمله را فعال کنید
- ✔ فریمور فایروال را هر ۳ ماه آپدیت کنید
- ✔ شبکه را به Zoneهای مجزا تفکیک کنید (LAN / DMZ / Guest / Servers)
- ✔ Ruleها را هر ۹۰ روز بازبینی کنید
- ✔ ابزارهای تست امنیتی را بهکار بگیرید
- ✔ مستندسازی (Documentation) را فراموش نکنید
این چکلیست بهتنهایی جلوی ۹۰٪ اشتباهات امنیتی را میگیرد.
جمعبندی نهایی
فایروال زمانی میتواند امنیت واقعی ایجاد کند که درست پیکربندی شده باشد. اشتباهات رایج مانند اعتماد به تنظیمات پیشفرض، نداشتن سیاست امنیتی مشخص، نادیده گرفتن لاگها، آپدیت نکردن فریمور و نبود Network Segmentation میتوانند امنیت کل شبکه را تهدید کنند و راه نفوذ را برای هکرها باز بگذارند.
با رعایت نکات تخصصی این مقاله و اجرای چکلیست اعلامشده، میتوانید وضعیت امنیت شبکه سازمانی را به استانداردهای حرفهای نزدیک کنید و احتمال بروز حملات یا اختلالات امنیتی را حداقل برسانید.
اگر از فایروالهای FortiGate یا Sophos XGS استفاده میکنید، اجرای صحیح تنظیمات NGFW نقش مهمی در افزایش امنیت و پایداری شبکه دارد.
پرسشهای متداول درباره اشتباهات رایج در تنظیم فایروال
۱. رایجترین اشتباه در تنظیم فایروال چیست؟
بزرگترین اشتباه، اعتماد به تنظیمات پیشفرض فایروال است. این تنظیمات پورتها و سرویسهای غیرضروری را باز میگذارند و باعث ایجاد مسیرهای ناامن در شبکه میشوند.
۲. چرا بررسی لاگهای فایروال ضروری است؟
لاگها تنها منبع تشخیص حملات، خطاهای پیکربندی و فعالیتهای مشکوک هستند. نادیده گرفتن لاگها باعث میشود حملات تدریجی و نفوذهای داخلی شناسایی نشوند.
۳. هر چند وقت باید فریمور فایروال را آپدیت کرد؟
بهترین استاندارد امنیتی، آپدیت فریمور هر ۳ ماه یکبار است. این کار آسیبپذیریهای معروف را برطرف و موتورهای IPS/AV را بهروز میکند.
۴. Network Segmentation چه نقشی در امنیت دارد؟
تفکیک شبکه باعث میشود نفوذ به یک سیستم، به کل شبکه منتقل نشود. جداسازی LAN، DMZ، Guest و Servers ریسک حملات داخلی و گسترش بدافزار را کاهش میدهد.
۵. Default Deny یعنی چه؟
Default Deny یعنی تمام ترافیکها در حالت پیشفرض مسدود هستند و فقط ترافیکهایی که صریحاً مجاز شدهاند اجازه عبور دارند. این اصلیترین قانون در امنیت شبکه است.
۶. چه ابزارهایی برای تست امنیت فایروال مناسباند؟
ابزارهایی مانند Nmap، OpenVAS، Qualys، FortiAnalyzer و Sophos CFR برای شناسایی پورتهای باز، Ruleهای اشتباه و ضعفهای امنیتی بسیار مؤثرند.
۷. بهترین روش برای مدیریت Ruleهای فایروال چیست؟
هر Rule باید مستندسازی شود، تکراریها حذف شوند و Ruleهای قدیمی هر ۹۰ روز بازبینی شوند. همچنین نقشها باید با RBAC کنترل شوند.
۸. کدام برندها برای سازمانهای ایرانی مناسبترند؟
برای ایران، بهترین انتخابها FortiGate و Sophos XGS هستند، چون پایداری بالا، گزارشگیری حرفهای و قابلیتهای کامل NGFW ارائه میدهند.
۹. چه زمانی باید تنظیمات فایروال بازبینی شود؟
پس از هر تغییر شبکه، اضافه شدن سرویس جدید، افزایش کاربر یا هر حمله مشکوک. بازبینی دورهای (فصلی) ضروری است.
۱۰. آیا یک کسبوکار کوچک نیاز به فایروال دارد؟
بله. حتی شرکتهای کوچک نیز در معرض باجافزار و حملات اینترنتی هستند. یک فایروال مناسب SME میتواند ۹۰٪ تهدیدات را مسدود کند.
برای انتخاب فایروال و رفع خطاهای امنیتی چهکار کنیم؟
برای انتخاب فایروال مناسب، رفع خطاهای امنیتی و پیکربندی اصولی فایروال، همین امروز با کارشناسان آرن شبکه تماس بگیرید.