SSL Inspection چیست؟ بررسی کامل با سادهترین بیان برای مدیران شبکه
در سال ۲۰۲۵ بیش از ۸۵٪ ترافیک اینترنت رمزگذاری شده است. این یعنی بیشتر حملات سایبری، بدافزارها و ارتباطات مخرب داخل تونلهای HTTPS و TLS پنهان شدهاند و فایروالهای قدیمی حتی نمیتوانند آنها را ببینند؛ چه برسد به اینکه مسدودشان کنند.
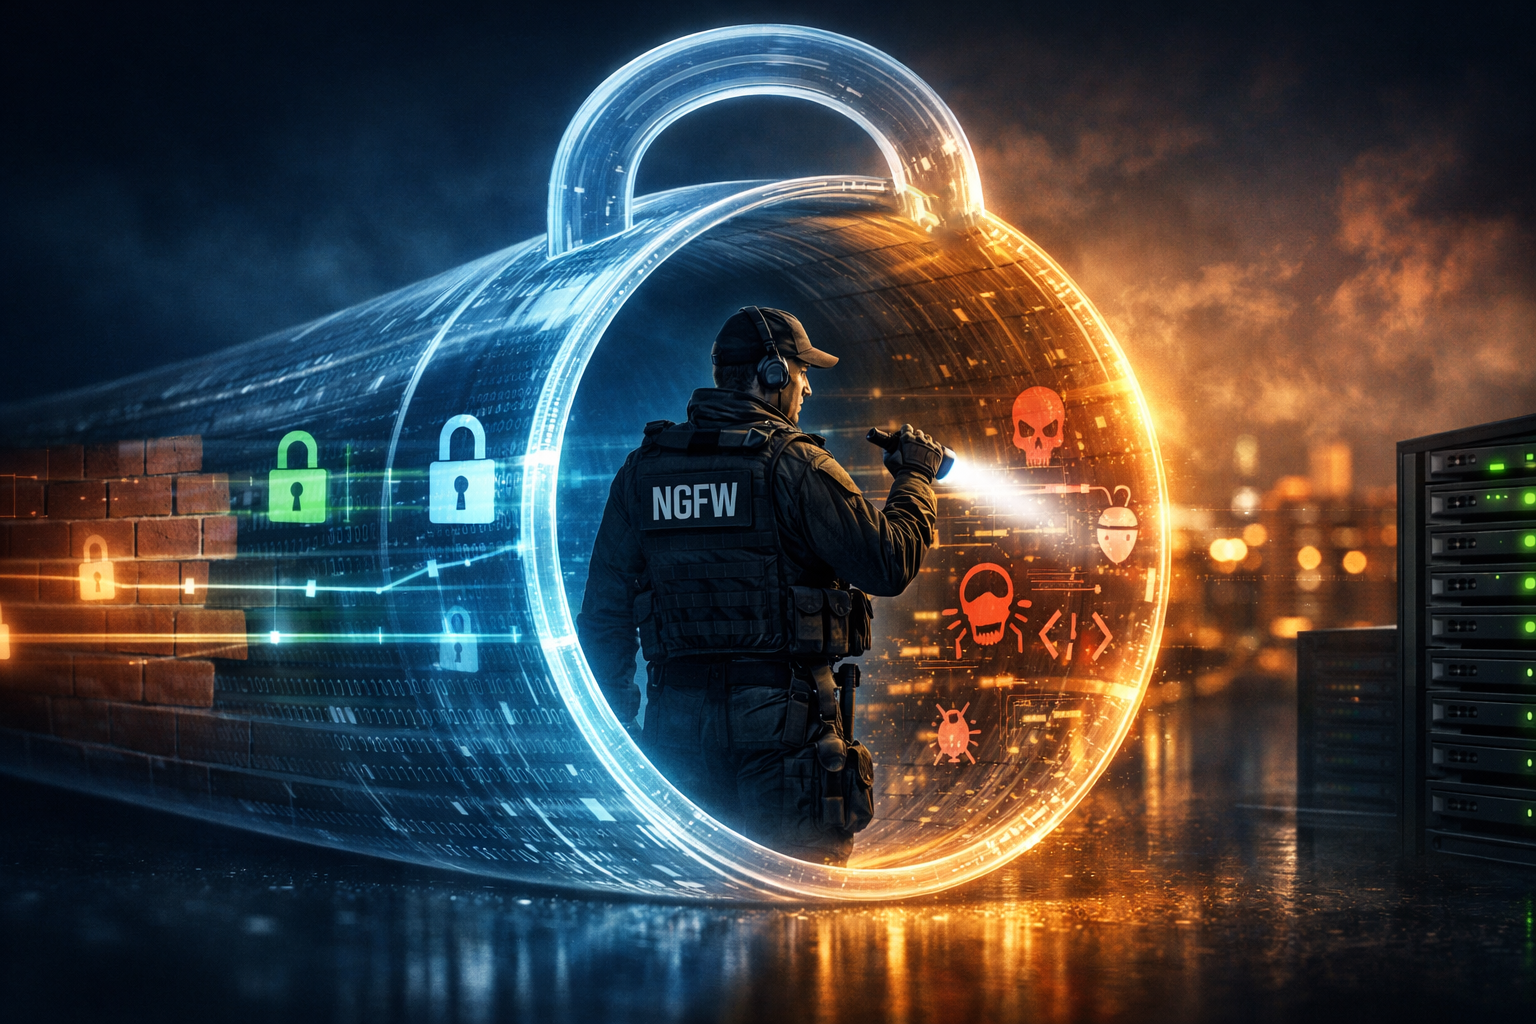
در چنین شرایطی، داشتن فایروال یا NGFW بدون قابلیت SSL Inspection دقیقاً مثل این است که: یک دوربین بسیار قوی داشته باشید اما لنز آن بسته باشد.
SSL Inspection (یا SSL/TLS Decryption and Re-Encryption) قابلیتی است که NGFW از آن استفاده میکند تا:
- بستههای رمزگذاریشده را باز کند
- محتوا را بررسی کند
- حملات پنهان را شناسایی کند
- سپس بسته را دوباره رمزگذاری و به مقصد ارسال کند
به زبان ساده:
SSL Inspection چشم NGFW در دنیای رمزگذاریشده امروز است.
چرا SSL Inspection اهمیت حیاتی دارد؟
فایروال بدون SSL Inspection فقط میتواند:
- آدرس مقصد
- پورت
- پروتکل
را ببیند، اما نمیتواند بفهمد:
- داخل ترافیک چه فایلی است
- آیا بدافزار حمل میشود
- آیا حمله روز صفر مخفی شده
- چه برنامهای در حال ارسال ترافیک است
- آیا کاربر از تونل رمزگذاریشده برای دورزدن سیاستها استفاده میکند
طبق گزارش Cisco (لینک معتبر)، بیش از ۷۰٪ بدافزارهای مدرن داخل SSL منتقل میشوند و بدون SSL Inspection هیچ فایروالی قادر به شناسایی آنها نیست.
SSL و TLS دقیقاً چه هستند و چرا رمزگذاری مشکل ایجاد میکند؟
SSL/TLS پروتکلهایی برای رمزگذاری اطلاعات بین کلاینت و سرور هستند. این رمزگذاری باعث:
- افزایش امنیت
- جلوگیری از شنود
- جلوگیری از سرقت داده
میشود؛ اما همین رمزگذاری محیط مناسبی برای:
- بدافزارها
- تروجانها
- ارتباط با C&C Serverها
- حملات مخفیانه
ایجاد میکند. بدون SSL Inspection، NGFW دقیقاً مثل یک نگهبان است که اجازه دارد بستهها را بگیرد اما اجازه باز کردن آنها را ندارد.
SSL Inspection چگونه کار میکند؟ (توضیح ساده و کاربردی)
SSL Inspection فرایندی است که NGFW:
- یک ارتباط رمزگذاریشده را دریافت میکند
- آن را رمزگشایی میکند
- محتوا را پردازش میکند
- حملات احتمالی را مسدود میکند
- سپس دوباره بسته را رمزگذاری و ارسال میکند
این فرآیند با اصطلاح «Man-in-the-Middle امن» شناخته میشود و کاملاً قانونی و استاندارد است، اما فقط با NGFWهای واقعی امکانپذیر است.
مراحل دقیق کار:
- کلاینت درخواست HTTPS میدهد
- NGFW خود را بهعنوان سرور معرفی میکند (با Certificate معتبر داخلی)
- بسته را رمزگشایی میکند
- DPI، IPS، App Control روی آن اعمال میشود
- بسته دوباره رمزگذاری میشود
- به سرور اصلی ارسال میشود
این فرآیند در کمتر از یک میلیثانیه اجرا میشود و کاربر حتی متوجه آن نمیشود.
انواع SSL Inspection و تفاوت آنها
SSL Inspection بسته به نیاز هر شبکه، دو مدل اصلی دارد:
۱. Full SSL Inspection (بازبینی کامل ترافیک SSL/TLS)
در این روش NGFW:
- کل Session encrypted را باز میکند
- محتوای کامل بستهها را تحلیل میکند
- فایلها، اسکریپتها، لینکها و Payload بررسی میشود
- IPS و DPI با دقت کامل روی محتوا اعمال میشود
- سپس مجدداً رمزگذاری انجام میشود
این روش بیشترین سطح امنیت را ارائه میدهد.
مناسب:
- سازمانها
- سرورها
- شبکههای پرترافیک
- مکانهایی که دادههای حساس دارند
برای درک بهتر معماری، میتوانید مقاله NGFW چیست؟ را مطالعه کنید.
۲. SSL Certificate Inspection (بازبینی گواهیها)
در این حالت NGFW:
- بسته را باز نمیکند
- فقط Certificate و Signature را چک میکند
- از محتوای داخل ترافیک آگاه نمیشود
این روش بسیار سریعتر است اما امنیت پایینتری دارد.
مناسب:
- شبکههای کمترافیک
- سازمانهایی که نیاز به سرعت بالا دارند
- شرایطی که قوانین داخلی اجازه Full SSL را نمیدهد
روند فنی SSL Inspection چگونه انجام میشود؟
برای درک درست عملکرد SSL Inspection لازم است ساختار فنی آن را بدانید. مراحل کامل:
۱. ایجاد Session امن بین NGFW و کلاینت
NGFW یک گواهی اختصاصی دارد (Internal CA). در اولین اتصال HTTPS، NGFW خودش را به کلاینت معرفی کرده و یک Session رمزگذاریشده ایجاد میکند.
۲. ایجاد Session دوم بین NGFW و سرور اصلی
NGFW همزمان یک ارتباط مجزا با سرور واقعی برقرار میکند. به این ترتیب یک ساختار Connection Split ایجاد میشود:
- کلاینت ↔ NGFW
- NGFW ↔ سرور
این همان چیزی است که به آن SSL Break and Inspect گفته میشود.
۳. رمزگشایی محتوا
NGFW بسته SSL را باز کرده و محتوا را استخراج میکند:
- فایلها
- JSON / XML
- اسکریپتها
- هدرهای برنامه
- فرمهای ارسالشده
- بدافزار احتمالی
این مرحله توسط موتور DPI انجام میشود.
۴. اعمال لایههای امنیتی NGFW
پس از باز شدن بسته، لایههای امنیتی زیر فعال میشوند:
- IPS برای جلوگیری از Exploitها
- Malware Scanner برای شناسایی بدافزار
- Application Control برای شناسایی برنامهها
- URL Filtering
- Web Protection
- Sandboxing (در برخی برندها)
- Behavior Engine برای تحلیل رفتار
این دقیقترین لایه امنیتی NGFW است.
۵. رمزگذاری مجدد و ارسال بسته
بعد از بررسی کامل، NGFW:
- بسته را مجدداً رمزگذاری میکند
- Session را برقرار نگه میدارد
- داده را به مقصد ارسال میکند
تمام این مراحل بدون تأخیر محسوس انجام میشود.
چالشها و خطاهای رایج در SSL Inspection
SSL Inspection بسیار قدرتمند است اما اگر اشتباه پیادهسازی شود، مشکلاتی ایجاد میکند. رایجترین خطاها:
۱. نصب نکردن Certificate روی کلاینتها
اگر گواهی NGFW روی کلاینت نصب نشود:
- کاربر خطای Certificate دریافت میکند
- مرورگر هشدار امنیتی نمایش میدهد
- برخی اپلیکیشنها متوقف میشوند
۲. استثنا نگذاشتن برای سرویسهای حساس
برخی سرویسها نباید بازرسی شوند:
- پرداخت آنلاین
- بانکها
- برخی سرویسهای OAuth
- برنامههای احراز هویت خاص
نبودن Rule مناسب → اختلال در سرویس.
۳. کمبودن توان سختافزاری NGFW
SSL Inspection یک کار CPU-Heavy است. اگر مدل اشتباه انتخاب شود، شبکه کند میشود. برای جلوگیری از این مشکل، انتخاب درست NGFW در مرحله راهنمای خرید فایروال اهمیت زیادی دارد.
۴. عدم هماهنگی با برنامههایی که Pinning Certificate دارند
برخی اپها مثل:
- تلگرام
- واتساپ
- برخی APIهای موبایل
اجازه Break & Inspect را نمیدهند و باید در حالت Bypass قرار بگیرند.
بخش ۳ — مزایا، معایب، سناریوهای استفاده و مقایسه SSL Inspection On/Off
مزایای فعالسازی SSL Inspection در NGFW
SSL Inspection یکی از حیاتیترین قابلیتهای فایروال است و فعالبودن آن چندین مزیت کلیدی ایجاد میکند:
۱. شناسایی بدافزارهای پنهان در ترافیک HTTPS
امروزه اکثر بدافزارها داخل ترافیک رمزگذاریشده منتقل میشوند. بدون SSL Inspection، NGFW کاملاً کور میشود.
با فعالسازی SSL Inspection میتوانید:
- تروجانها
- جاسوسافزارها
- باجافزار
- فایلهای آلوده
- ارتباطات C&C
را قبل از ورود به شبکه مسدود کنید.
۲. جلوگیری از دورزدن سیاستهای سازمان
کاربران یا مهاجمان میتوانند با ایجاد تونل رمزگذاریشده:
- فیلترها را دور بزنند
- برنامههای غیرمجاز اجرا کنند
- از پروکسیهای ناشناس استفاده کنند
- محدودیتهای Application Control را رد کنند
SSL Inspection با باز کردن بستهها، ماهیت واقعی ترافیک را مشخص میکند.
۳. فعالسازی IPS و DPI روی ترافیک رمزگذاریشده
IPS و DPI بدون SSL Inspection روی HTTPS عملکردی ندارند. یعنی اگر SSL Inspection خاموش باشد، IPS فقط روی HTTP فعال است و این یک ضعف امنیتی بسیار جدی است.
۴. شناسایی بهتر بدرفتاری کاربران داخلی
NGFW با SSL Inspection میتواند:
- آپلودهای مشکوک
- دسترسیهای تکراری به سرورهای ناشناس
- حجم غیرعادی ترافیک
- تلاش برای استخراج داده (Data Exfiltration)
را شناسایی کند.
معایب SSL Inspection
هیچ قابلیتی بدون ضعف نیست. SSL Inspection نیز محدودیتهایی دارد که باید منطقی مدیریت شوند.
۱. نیاز به توان سختافزاری بیشتر
SSL Inspection به CPU و معماری مناسب نیاز دارد. در NGFWهای ضعیف ممکن است باعث:
- افزایش Latency
- کاهش Throughput
- افت سرعت در بارهای بالا
شود.
۲. نیاز به پیکربندی صحیح Certificate
اگر Certificate NGFW روی کلاینتها نصب نشود، کاربران خطاهای SSL دریافت میکنند.
۳. مشکلات مربوط به Certificate Pinning
برخی سرویسها اجازه Inspect شدن را نمیدهند. این سرویسها باید در حالت Bypass قرار گیرند.
بهترین سناریوهای استفاده از SSL Inspection
SSL Inspection باید در سناریوهای زیر فعال شود:
- سازمانهایی که داده حساس دارند
- شبکههایی با بیش از ۱۰ کاربر
- جایی که کاربران از VPN یا فیلترشکن استفاده میکنند
- شرکتهایی که دارای چندین VLAN هستند
- محیطهایی با کاربری BYOD
- شبکههایی که احتمال حملات Targeted در آنها وجود دارد
سناریوهایی که باید استثنا شوند (Bypass)
SSL Inspection برای سرویسهای زیر توصیه نمیشود:
- سایتهای بانکی و پرداخت
- وبسایتهای حساس دولتی
- برنامههایی که Certificate Pinning دارند
- ترافیک خاص برخی APIها
ایجاد Rule مناسب ضروری است.
جدول مقایسه SSL Inspection روشن و خاموش
| وضعیت | امنیت | IPS/DPI | سرعت | شناسایی بدافزار | کنترل کاربران |
|---|---|---|---|---|---|
| SSL Inspection روشن | بسیار بالا | کامل | متوسط | عالی | پیشرفته |
| SSL Inspection خاموش | پایین | محدود | بالا | ضعیف | محدود |
نکات حرفهای برای مدیران شبکه در اجرای SSL Inspection
چند نکته ضروری:
- از مدل NGFW مناسب حجم شبکه استفاده کنید
- Certificate داخلی را بهدرستی روی کلاینت نصب کنید
- سایتهای بانکی و اپلیکیشنهای حساس را Bypass کنید
- مانیتورینگ Sessionهای SSL را فعال کنید
- Logهای "SSL Errors" را بررسی کنید
- ترتیب Ruleهای SSL Inspection را درست تنظیم کنید
این نکات باعث میشوند SSL Inspection بدون ایجاد اختلال، بهترین عملکرد را ارائه دهد.
بخش ۴ — جمعبندی، FAQ، CTA، Meta و کلمات کلیدی
SSL Inspection سنگبنای امنیت شبکه در سال 2026
در دنیای امروز که ۸۵٪ ترافیک اینترنت رمزگذاری شده است، فایروال یا NGFW بدون SSL Inspection عملاً کور و بیاثر است.
مهاجمان، بدافزارها، باجافزارها و ارتباطات مخرب همگی از تونلهای HTTPS استفاده میکنند تا:
- از فایروال عبور کنند
- از دید IPS پنهان بمانند
- سیاستهای سازمان را دور بزنند
- داده استخراج کنند (Data Exfiltration)
SSL Inspection تنها راهی است که NGFW میتواند داخل ترافیک HTTPS را ببیند و حملات را قبل از رسیدن به شبکه مسدود کند.
اگر شبکه شما:
- کاربران متعدد دارد
- ترافیک بالایی دارد
- داده حساس دارد
- سابقه حملات دارد
- چندین VLAN دارد
- کاربران از VPN یا فیلترشکن استفاده میکنند
فعالسازی SSL Inspection یک ضرورت غیرقابلتردید است.
پرسشهای متداول درباره SSL Inspection
1. آیا SSL Inspection باعث کندی اینترنت میشود؟
اگر NGFW ضعیف باشد یا مدل اشتباه انتخاب شود، بله. اما NGFWهای حرفهای مثل FortiGate، Sophos و Palo Alto برای SSL Inspection بهینهسازی شدهاند و کندی ایجاد نمیکنند.
2. آیا SSL Inspection قانونی است؟
بله. SSL Inspection یک استاندارد جهانی امنیت شبکه است و در تمامی شرکتهای بزرگ و سازمانی استفاده میشود.
3. آیا فعالسازی SSL Inspection ضروری است؟
اگر امنیت برای شما مهم است، بله. بدون SSL Inspection، NGFW نمیتواند محتوای ترافیک HTTPS را بررسی کند و عملاً IPS و DPI بیاثر میشوند.
4. آیا همه سایتها باید Inspect شوند؟
خیر. سایتهای بانکی، پرداخت و سایتهایی که Certificate Pinning دارند باید Bypass شوند.
5. آیا SSL Inspection روی موبایل هم کار میکند؟
بله، اما باید Certificate NGFW روی موبایل نصب شود.
6. آیا SSL Inspection روی سایتهایی مثل واتساپ و تلگرام کار میکند؟
خیر، این برنامهها Certificate Pinning دارند و باید استثنا شوند.
7. بهترین برند برای SSL Inspection چیست؟
FortiGate و Sophos XGS بهترین عملکرد را در SSL Inspection دارند.
اگر SSL Inspection را اشتباه فعال کنید، شبکهتان آسیب میبیند!
SSL Inspection یکی از ظریفترین بخشهای امنیت شبکه است. یک خطای کوچک میتواند باعث:
- کندی شدید
- قطع سرویسها
- نمایش خطا برای کاربران
- یا حتی عدم رمزگذاری صحیح شود
اگر میخواهید:
- SSL Inspection را درست فعال کنید
- Ruleها و استثناها را استاندارد تنظیم کنید
- بهترین مدل NGFW را انتخاب کنید
- یا نیاز دارید شبکهتان بررسی شود
با کارشناسان آرن شبکه تماس بگیرید.
📞 تلفن: 021-91303148
🌐 سایت: www.arennetwork.com
در کمتر از ۳۰ دقیقه یک مشاوره حرفهای دریافت کنید.